Redes · Cibersegurança
Cibersegurança
A NIS2 alargou muito o número de empresas com obrigações de cibersegurança e chega também aos fornecedores dessas empresas. Ajudamos a perceber se está abrangido, o que falta e a pôr em prática as medidas técnicas.
Em resumo
Consultoria NIS2
Se está abrangido, em que categoria e o que lhe vão pedir.
O que já cumpre e o que falta, por ordem de prioridade.
Pomos em prática o que é técnico, pela mesma equipa que gere a sua informática.
Um responsável de segurança externo para definir políticas e acompanhar a gestão.
A NIS2 obriga as entidades abrangidas a gerir o risco dos seus fornecedores. Se fornece serviços, software, manutenção ou equipamentos a uma dessas empresas, vai receber questionários de segurança e cláusulas novas nos contratos. Estar preparado passa a ser uma vantagem comercial.
As entidades abrangidas têm de enviar ao CNCS um alerta inicial nas primeiras 24 horas de um incidente significativo, uma notificação em 72 horas e um relatório final no prazo de um mês. Um plano de resposta a incidentes preparado com antecedência é o que permite cumprir.
Para o detalhe, leia o guia NIS2 para PME ou veja a nossa cibersegurança.
Projetos
Redes · Cibersegurança
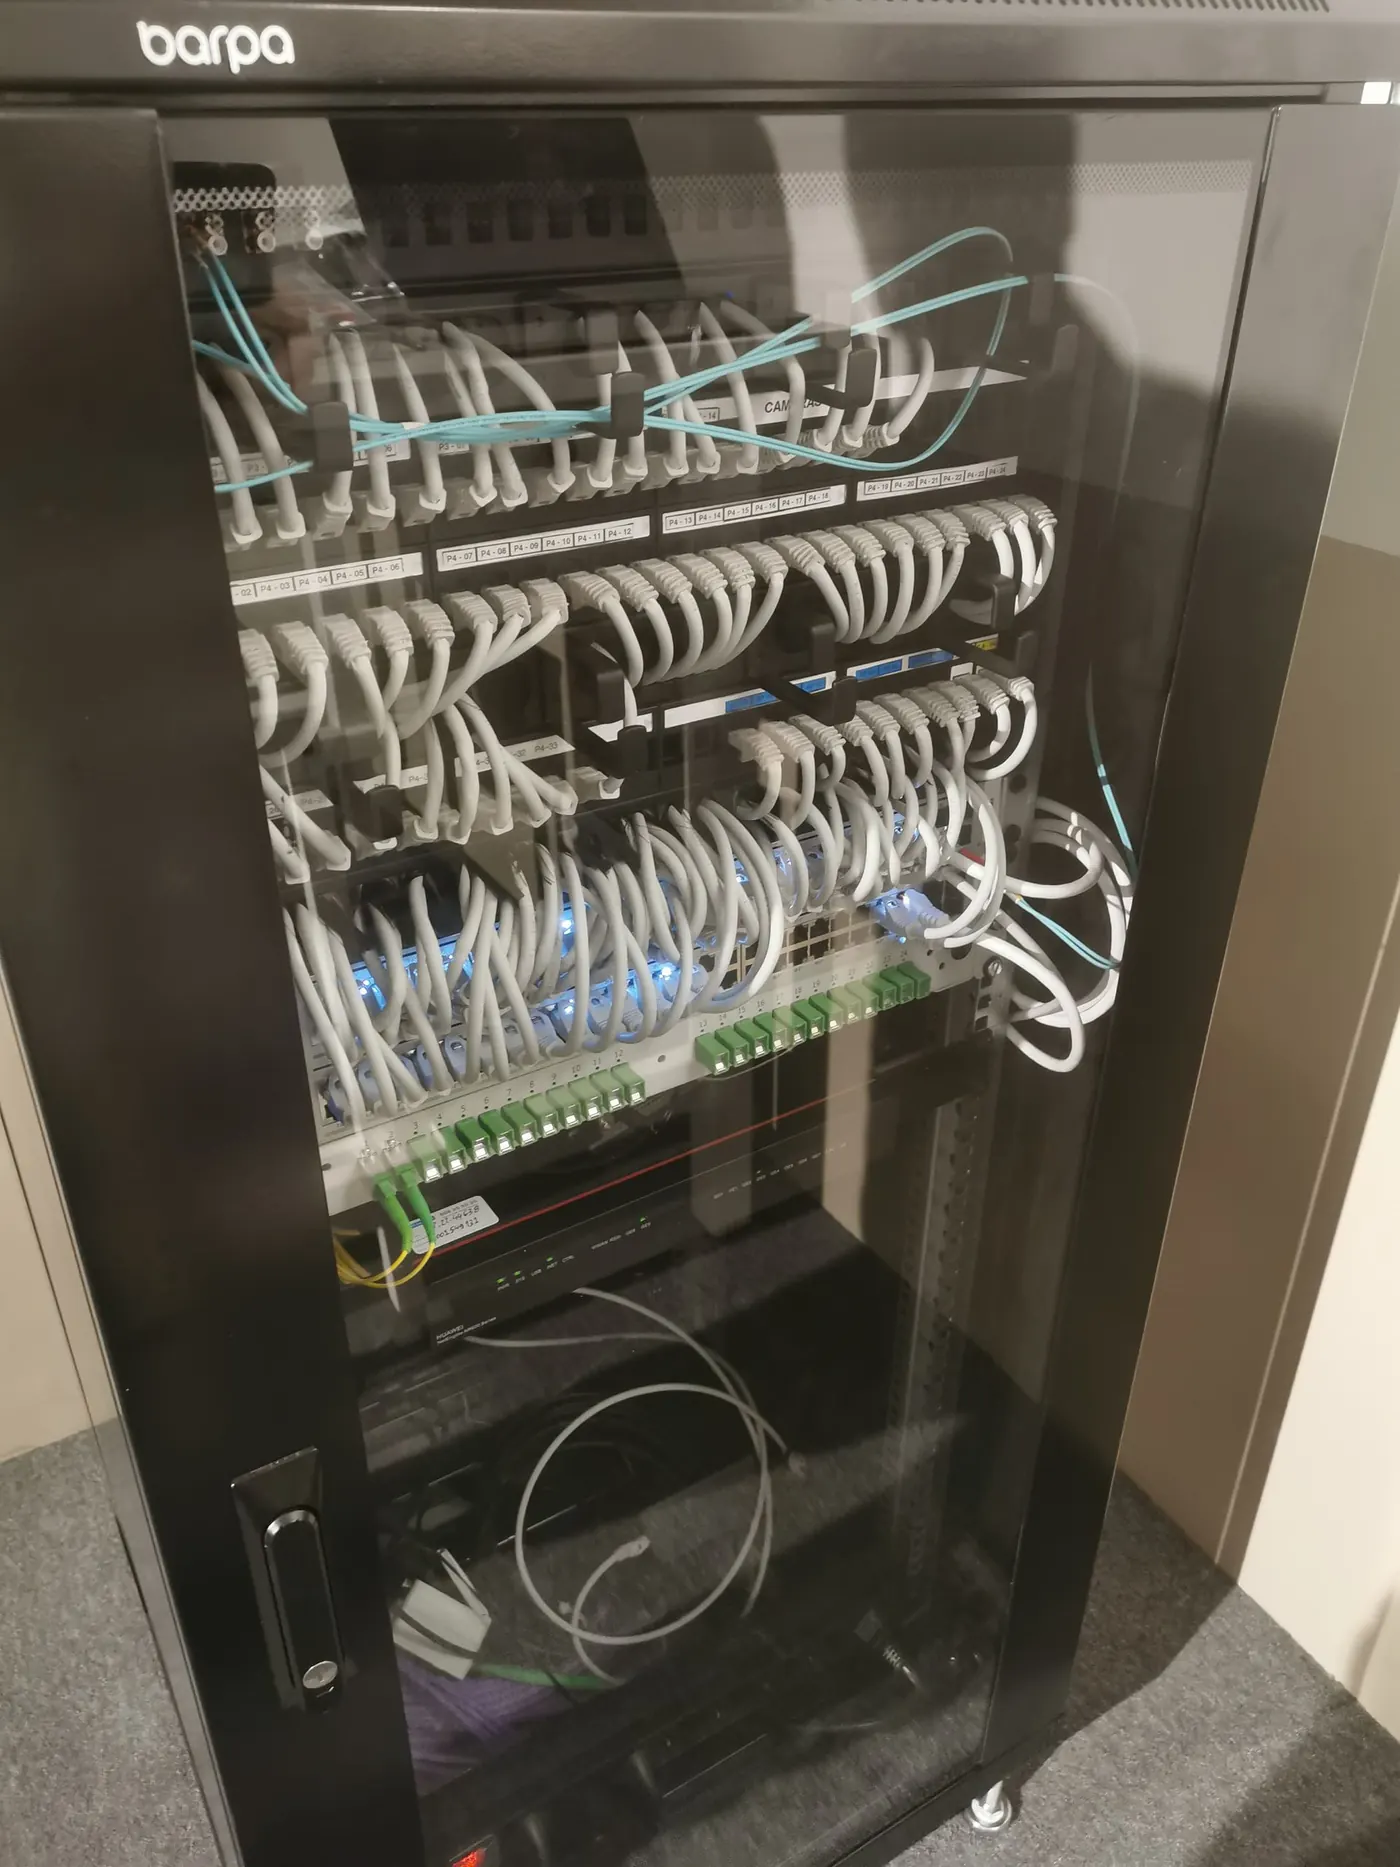
Redes · Cibersegurança
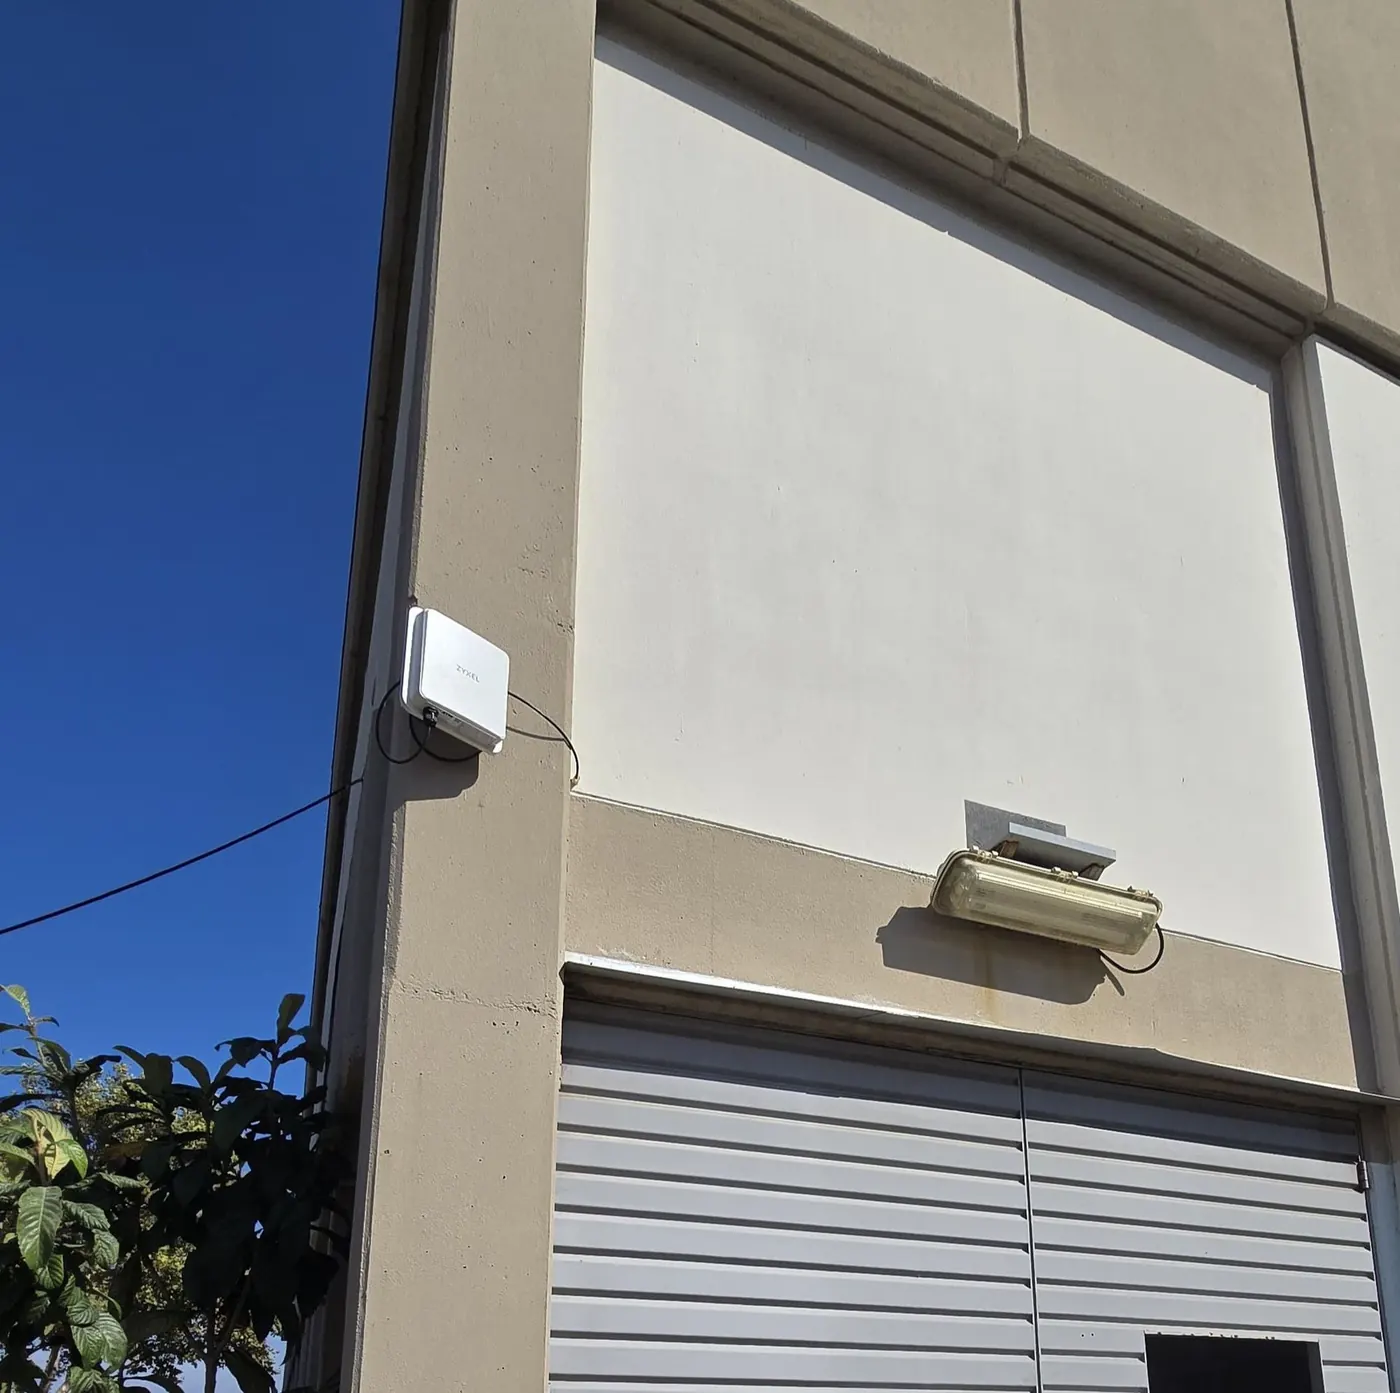
Redes · 5G
Como trabalhamos
Visitamos o local ou falamos consigo para perceber riscos, necessidades e o que já existe.
Solução e custos discriminados, sem letra miudinha. Sabe o que vai ter antes de decidir.
Técnicos certificados, trabalho arrumado e o mínimo de interrupção na sua operação.
Depois da instalação, tratamos da monitorização, da manutenção e da assistência a qualquer hora.
FAQ
Depende do setor e da dimensão. Regra geral, médias e grandes empresas de setores críticos estão abrangidas, e algumas entidades estão independentemente da dimensão. Confirmamos consigo.
Vai receber questionários e requisitos de segurança nos contratos. Ajudamos a responder e a pôr em prática as medidas pedidas.
Ajudamos a preparar a documentação e as políticas, e implementamos as medidas técnicas.
Depende da dimensão da empresa e do ponto de partida. Depois de uma primeira conversa, enviamos uma proposta com o âmbito definido.
Diagnóstico gratuito · estouexposto.pt
Responda a onze perguntas rápidas, veja onde está vulnerável e receba um plano de correção. É gratuito e não implica compromisso.
Serviços
Protegemos o seu património e as suas pessoas.
100% conectados, em qualquer lugar.
Gerimos a sua tecnologia, 24/7.
Conte-nos o que precisa de resolver, ligar ou proteger. Respondemos com a maior brevidade.
Pedir proposta 210 210 568Linha 24/7 · chamada para a rede fixa nacionalDas 19h às 9h: só clientes com contrato e incidentes